Comment créer un accès sur Google cloud console ?
Pour un accompagnement à la configuration, vous pouvez donner à un intervenant un accès au projet Google Cloud concerné. Cet accès est distinct des autorisations du compte de service utilisé par l’API d’indexation.
Vérifier d’abord si vos pages sont éligibles
L’API d’indexation Google est réservée aux pages contenant une offre d’emploi avec les données structurées JobPosting, ou une diffusion en direct avec BroadcastEvent intégré dans un VideoObject. Une fiche produit classique ne devient pas éligible parce que le module peut en envoyer l’URL. Cette API n’est pas un service d’indexation générique des pages d’une boutique.
Une notification acceptée ne garantit ni l’exploration ni l’indexation de la page. Le statut d’une notification indique sa réception, pas la présence de la page dans l’index Google. Voir les règles officielles de l’API d’indexation.
Pour vos pages produits classiques, utilisez un sitemap déclaré dans Google Search Console. IndexNow permet de notifier les changements aux moteurs compatibles ; il ne transmet pas ces notifications à Google. Consultez les FAQ IndexNow et Google et signaler les pages de votre site. Ces moyens ne garantissent pas non plus l’indexation.
Compte de service : distinguer Google Cloud et Search Console
Pour un usage éligible, les prérequis Google demandent un projet avec l’API activée, un compte de service et la propriété du site dans Search Console.
- Dans Google Cloud : le compte qui réalise la configuration doit avoir les permissions nécessaires aux opérations effectuées, par exemple créer un compte de service ou activer une API. Ce sont les droits de l’intervenant qui configure le projet.
- Pour le compte de service : Google indique que l’étape d’attribution de permissions sur le projet est facultative et n’est pas requise dans les prérequis de l’API d’indexation. Pour ce seul usage, laissez cette étape sans rôle IAM de projet ; n’attribuez pas le rôle IAM Propriétaire (
roles/owner) au compte de service. - Dans Search Console : après validation de la propriété du site, ajoutez l’adresse e-mail du compte de service comme propriétaire délégué de la propriété concernée. Utilisez l’adresse exacte du compte de service, identifiable par le champ
client_emailde son fichier JSON. Ce statut porte sur le site, pas sur le projet Google Cloud.
Pour créer le compte de service, sélectionnez le bon projet dans Google Cloud, puis ouvrez IAM et administration → Comptes de service → Créer un compte de service. Suivez la procédure officielle de création, où les rôles sur le projet sont facultatifs. Dans Search Console, ouvrez la bonne propriété puis Paramètres → Utilisateurs et autorisations pour gérer le propriétaire délégué ; voir la gestion des propriétaires et des autorisations.
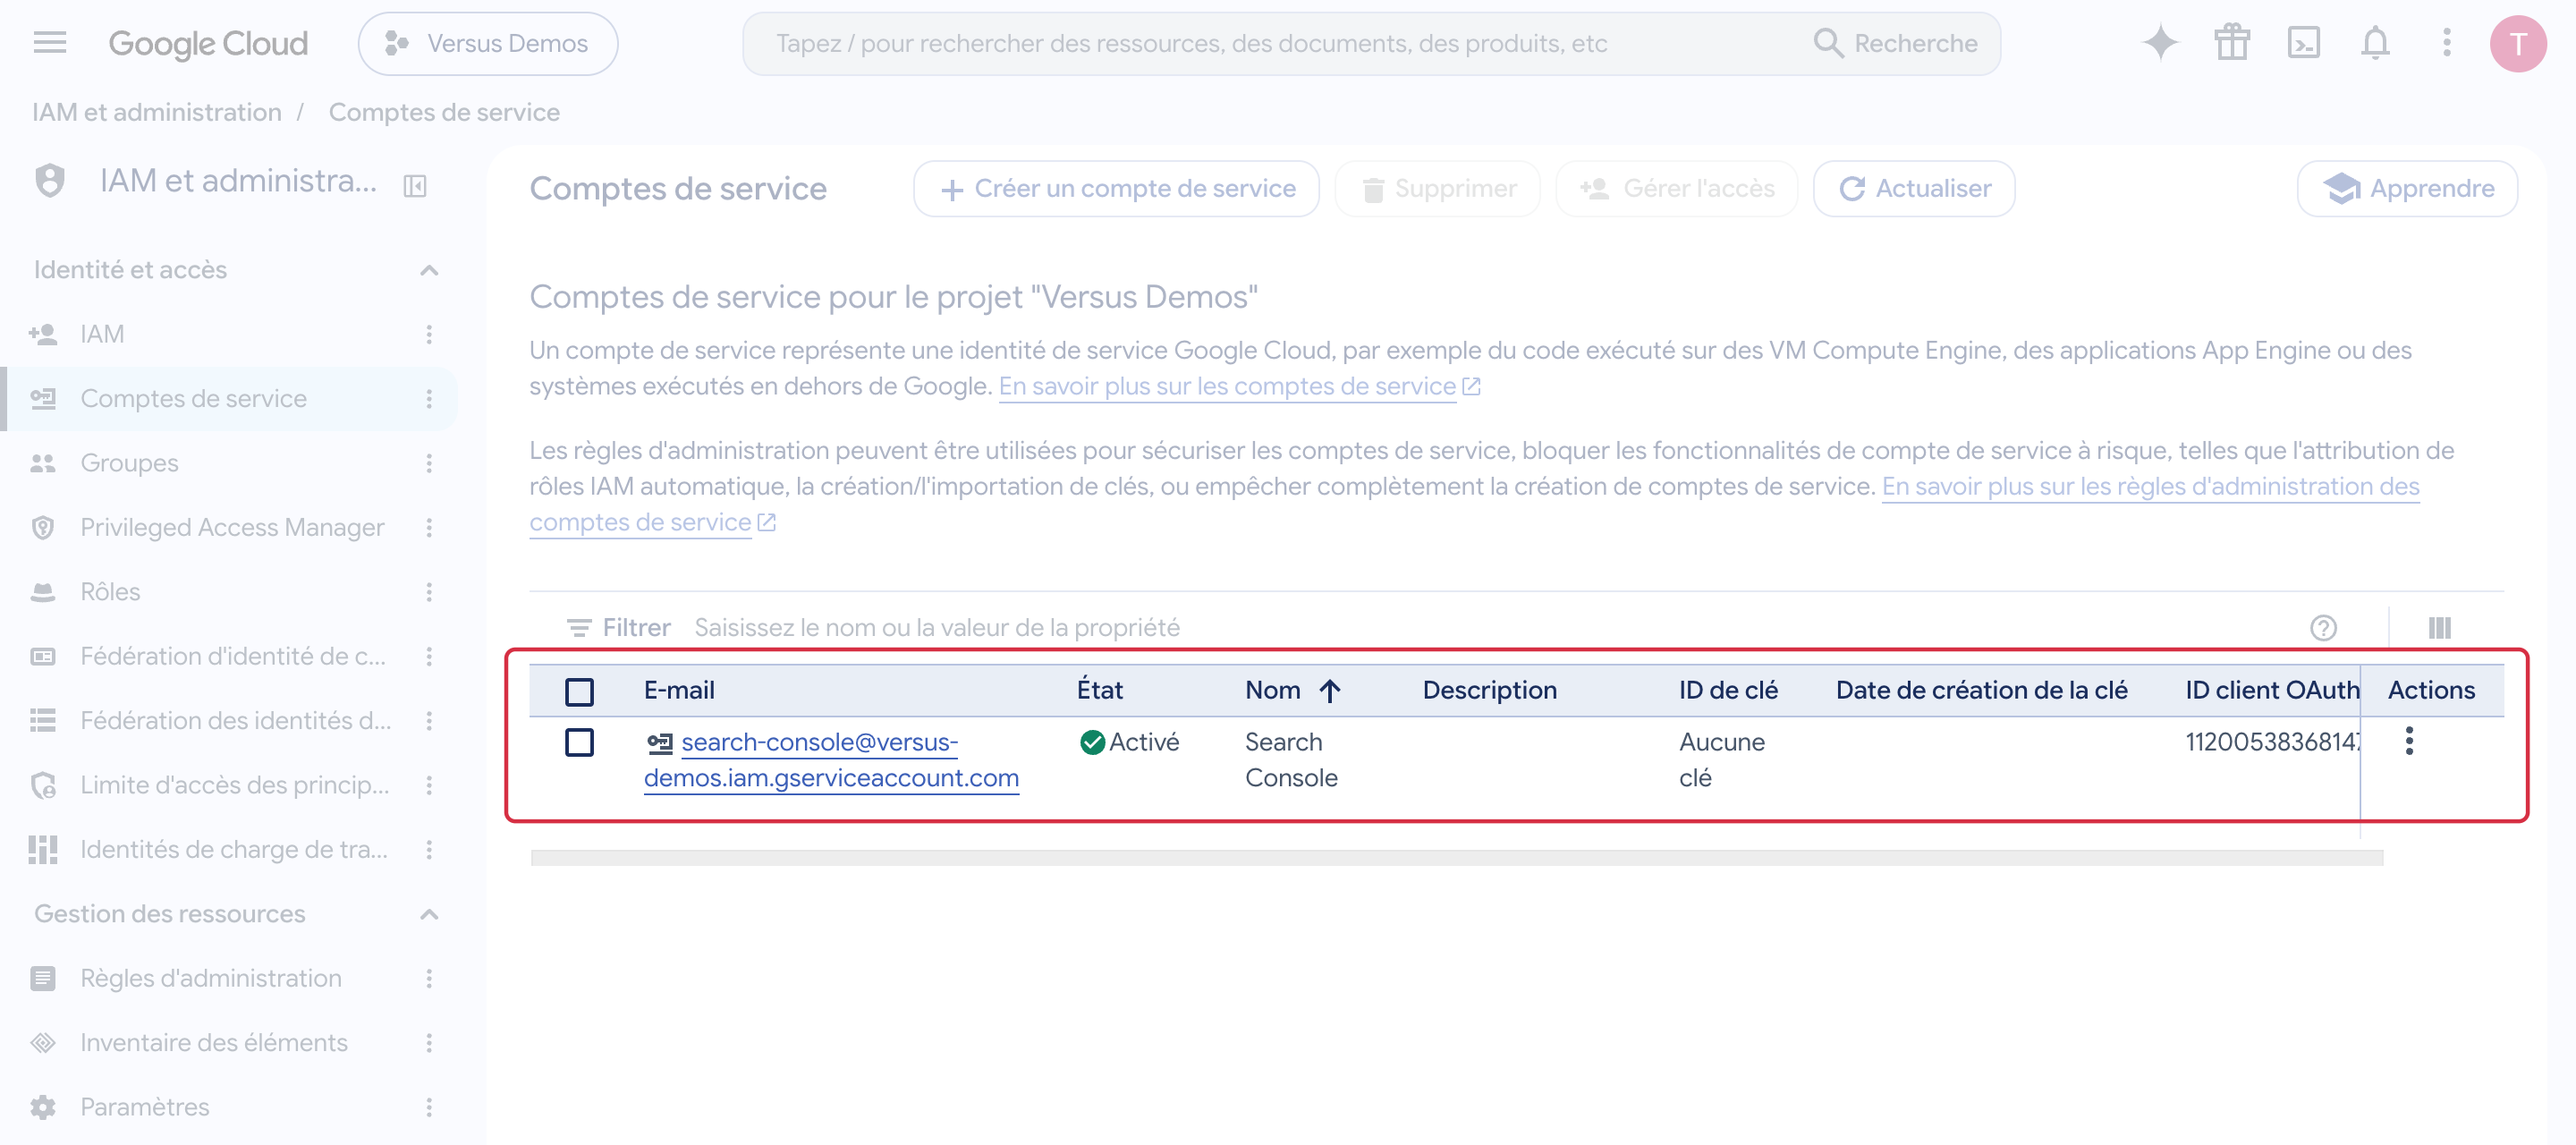
Donner un accès à un intervenant pour l’accompagnement
Les rôles nécessaires dépendent des opérations que l’intervenant doit réaliser. Faites préciser ces opérations, l’adresse du compte à inviter et les rôles correspondants avant d’enregistrer l’accès. Les prérequis de l’API ne définissent pas un rôle IAM universel pour une intervention d’assistance.
- Connectez-vous à Google Cloud Console avec un compte autorisé à gérer les accès, puis sélectionnez le projet concerné.
- Ouvrez IAM et administration → IAM, puis Accorder l’accès.
- Dans Nouveaux comptes principaux, saisissez l’adresse confirmée pour cette intervention. Ne la confondez pas avec l’adresse du compte de service ajoutée dans Search Console.
- Dans Attribuer des rôles, choisissez uniquement les rôles nécessaires aux opérations convenues. Le rôle IAM Propriétaire donne des droits étendus sur le projet et ne doit pas être choisi systématiquement.
- Cliquez sur Enregistrer, puis vérifiez le projet, l’adresse et les rôles dans la liste IAM. À la fin de l’intervention, retirez les accès devenus inutiles.
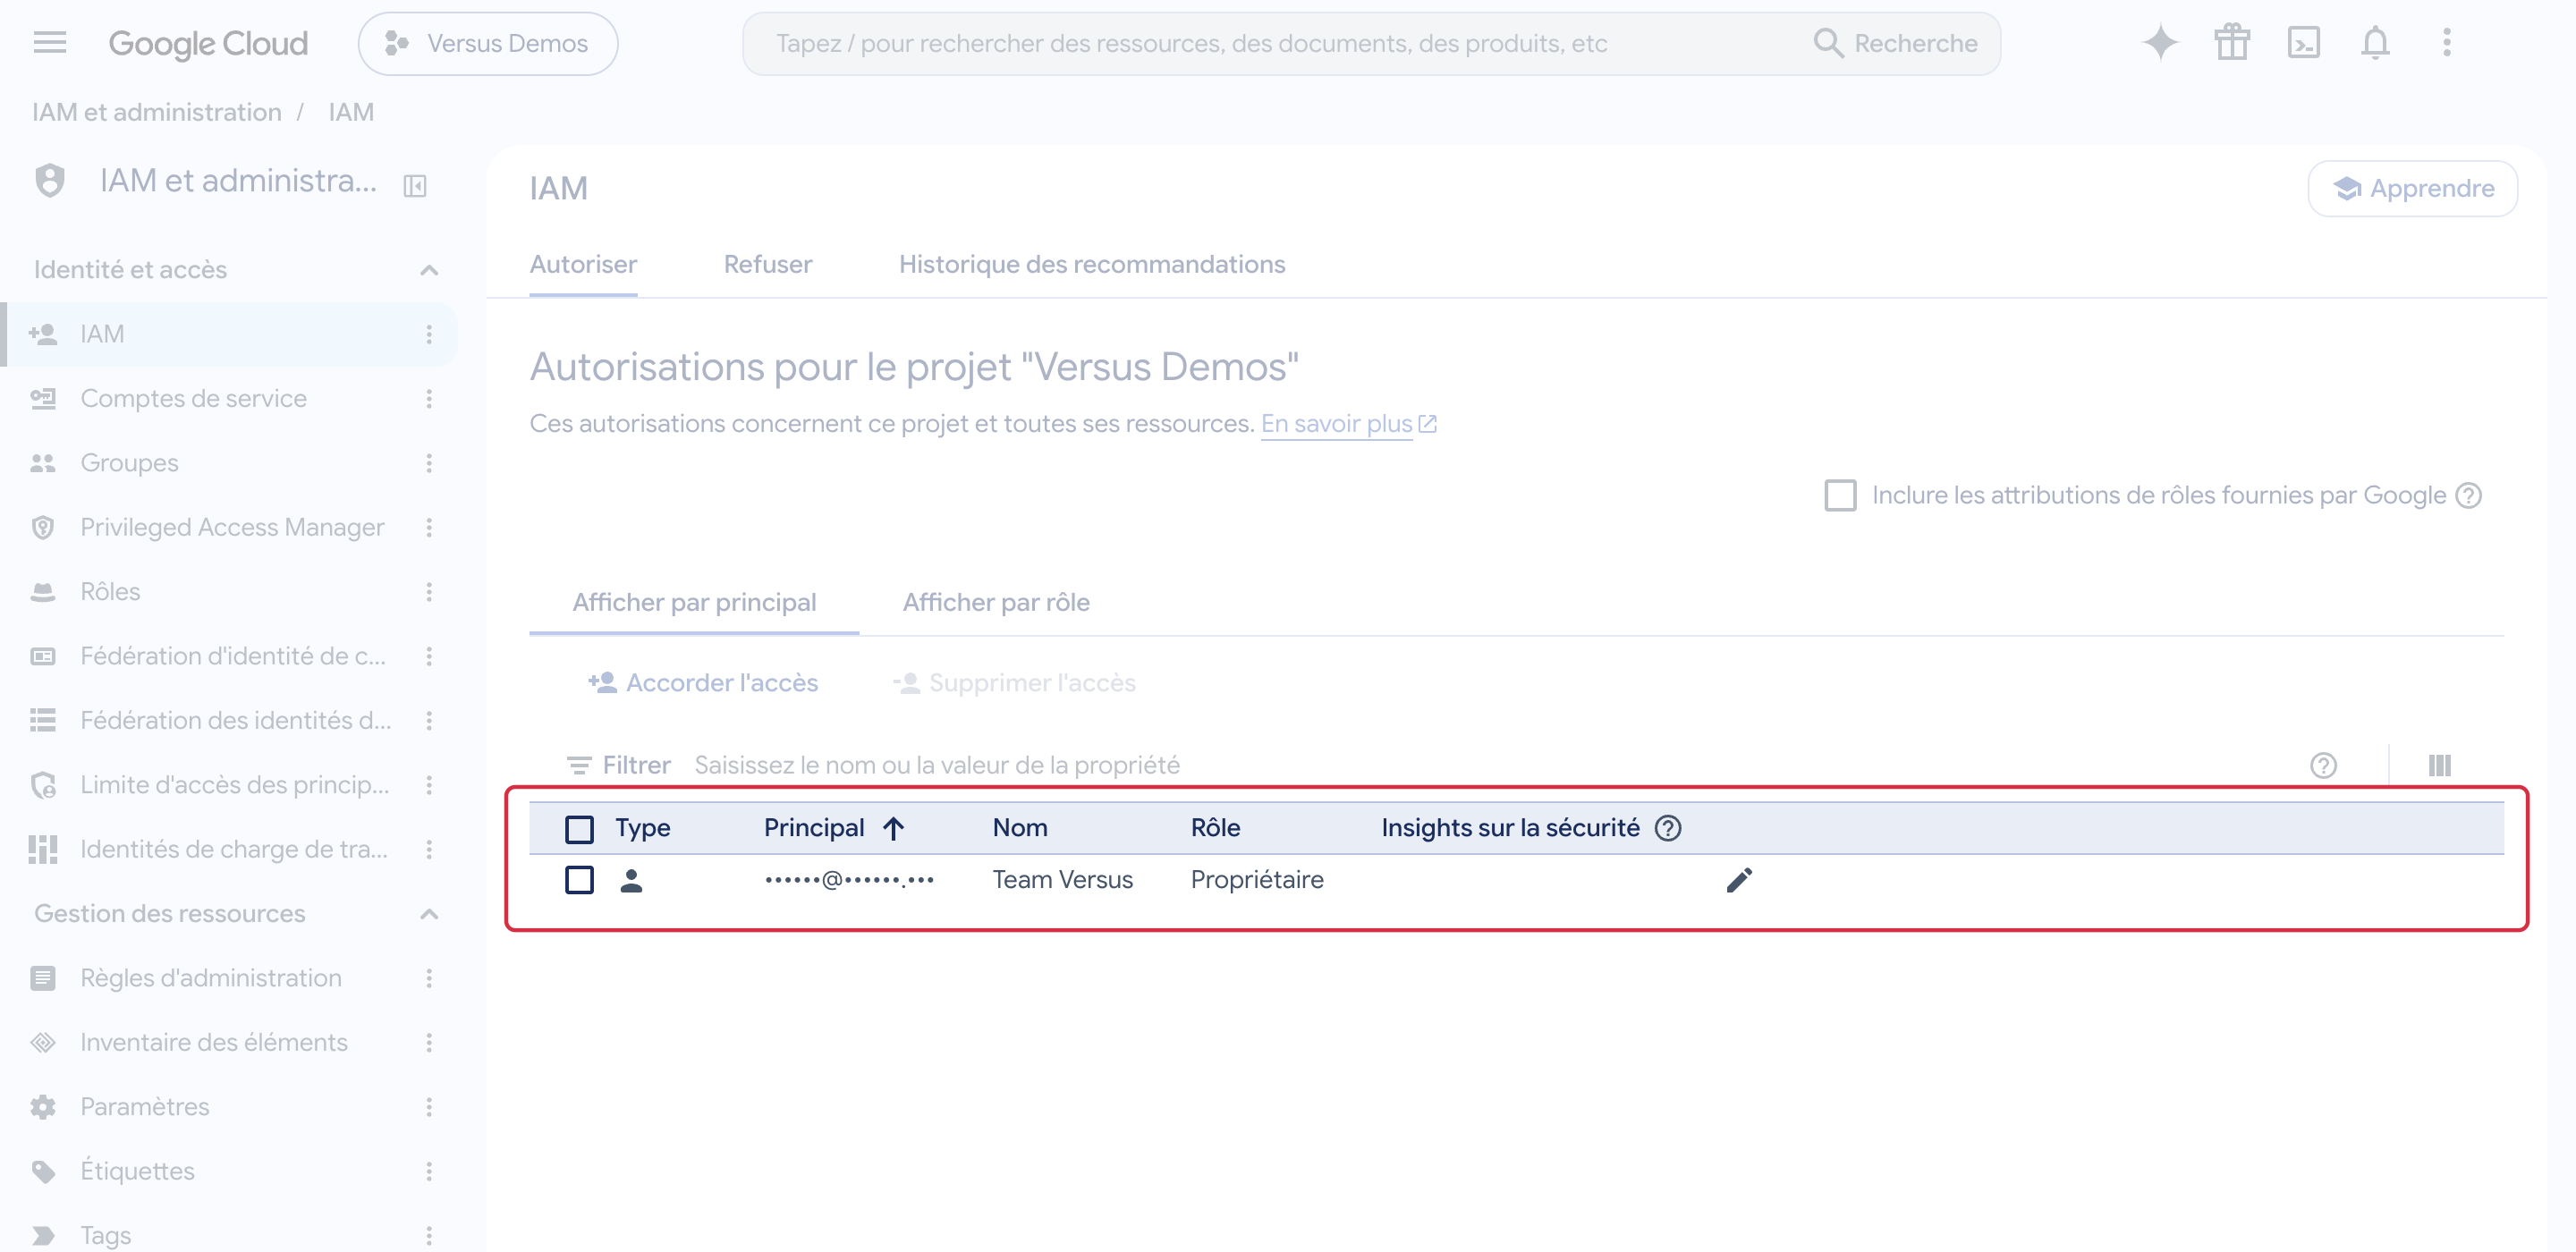
Référence : accorder, modifier et révoquer les accès IAM.